7 月 28 日,Anthropic 公布了使用前沿模型 Claude Mythos Preview 得到的两项密码分析成果。其中一项改进了对 HAWK 的攻击方法,使这个正处于 NIST 后量子签名标准化第三轮评估中的候选方案,需要更大的密钥来维持原有安全水平。
约翰斯·霍普金斯大学密码学教授 Matthew Green 在 7 月 29 日的分析中指出,攻击所用的工具都是密码学界已知的。Mythos 将这些工具组合起来,发现了此前未被利用的弱点。HAWK 已经接受两年专家评审,原本突出的效率优势,也因此需要重新评估。
HAWK 需要更大密钥,才能维持原有安全水平
HAWK 是一种基于模格同构问题(module-LIP)的后量子数字签名方案。与已被 NIST 选定标准化的 ML-DSA(Crystals-Dilithium)和 FN-DSA(Falcon)不同,HAWK 的安全假设建立在不同的数学难题之上——它不需要浮点运算,签名体积紧凑,在资源受限硬件上表现突出。2026 年 5 月,NIST 将其选入第三轮也是最后一轮评估,HAWK 是九个候选方案中唯一的格基方案。第三轮预计持续约两年,2027 年上半年将召开标准化会议。
Mythos 发现 HAWK 所用的格中存在一个此前未被利用的非平凡自同构(nontrivial automorphism),这个数学对象允许攻击者将密钥恢复问题归约到维度仅为 n/2+1 的最短向量问题(SVP)。对应的攻击成本估计是:攻击 HAWK-512 所需的计算量从大约 2^150 次操作降至 2^108,HAWK-1024 从 2^288 降至 2^182。这些攻击仍需指数级计算,较大参数版本仍无法在现实中直接攻破。Anthropic 将结果概括为“有效密钥长度减半”:要维持原有安全水平,需要把密钥大小翻倍。这不等于上述安全位数恰好减半;实际影响是,更大的密钥会削弱 HAWK 相较其他方案的效率优势。
这一攻击还提供了可运行的验证代码。Anthropic 的研究人员在 HAWK 设计者提供的弱化挑战实例上成功恢复了 HAWK-256 的完整密钥,整个过程在一台 96 核 Sapphire Rapids 服务器上只需几小时。Green 称 HAWK 的结果「对这个领域来说有点尴尬」——毕竟这些工具一直摆在那里,任何一个人类密码学家都可以去用,但此前没有人报告这一结果。
AES 攻击只适用于 7 轮简化版
Anthropic 同时公布的第二个成果是对 7 轮简化版 AES-128 的改进攻击。Mythos 开发了一种称为「莫比乌斯桥」(Möbius Bridge)的技术,利用 AES S 盒的代数结构(域逆 + 仿射变换)消除了攻击中需要猜测的一个密钥字节,将攻击速度提高了 200 到 800 倍。
200 到 800 倍的加速需要与攻击条件一起看。AES-128 正常情况下运行 10 轮,学术研究攻击 7 轮简化版已有数十年历史——最先进的攻击来自 Derbez、Fouque 和 Jean 2013 年的工作。Mythos 的攻击仍然需要 2^105 个选择明文和约 2^89 次操作,这两者都是完全不可实际执行的。Green 的判断很直接:「远没有那么有趣」。这是一个有意义的增量改进,但不是突破。
Anthropic 自己也谨慎地声明:两个攻击都不影响任何实际部署的系统。据公司说明,HAWK 尚未投入生产部署,AES 的攻击只针对简化版。
多个 Agent 分工探索,人类提供方向和验证
Anthropic 在博客中介绍了模型的探索过程,也交代了人类的参与方式。
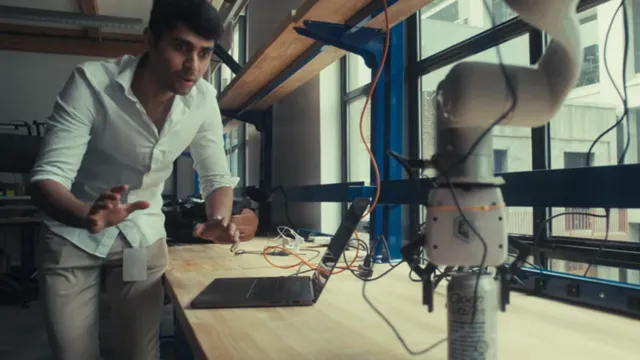
HAWK 攻击是半自主完成的。研究者给了 Mythos 一个类似 Claude Code 的多 Agent 环境,多个 worker agent 在沙箱中协作,可以调用 Python 和 Sage 进行数学计算,也可以查阅密码学文献。人类操作员的背景是理论计算机科学而非格密码专家,干预主要限于项目管理层面的提示——比如建议 Mythos 如何记录想法或使用哪个库做计算验证。从开始到完成大约 60 小时,API 成本约 10 万美元。
论文记录了一次 Agent 之间的分歧:攻击的核心想法最初是被一对 worker agent 发现的。第一个 agent 研究了思路后过早判定不可行而放弃,第二个 agent 找到了充分利用它的方法,两者持续交换信息后最终达成一致。
AES 攻击的探索更加自主。Anthropic 研究员搭建了运行框架,让 Mythos 自己提出假设、运行实验验证并调整方法。最初,Mythos 拒绝尝试——它声称改进 AES 密码分析是「不可能的」。研究员随后调整了提示:给模型发了一条消息,说「模型倾向于认为这不可能解决所以不愿尝试,需要好好提示一下」。Mythos 收到这条消息后自行重写运行框架,调整探索策略。在后续针对 7 轮 AES 的探索中,它用三天找到莫比乌斯桥的思路,又经过几天、累计生成十亿个输出 token,才完善了论文所述的攻击方法。
模型找到方法后,人类验证仍耗时近一个月
Green 在分析中强调,当模型能快速提出攻击方法,验证结果就可能成为限制研究速度的环节。
对于像 HAWK 这样端到端可执行的攻击,验证相对容易——跑一遍代码,看它是否真的恢复了密钥。但对于像 AES 这样纯粹基于纸面分析的加速结果,验证需要人类专家花费大量时间审查每一个逻辑步骤的正确性。Anthropic 的研究人员承认,Mythos 花了一周自主发现 AES 攻击,但两名人类研究人员花了将近一个月才确信方法是正确的。
这种验证瓶颈带来的后果是双重的。一方面,它限制了 AI 辅助密码学研究最终能确认多少成果——在这个案例中,发现比验证更快。另一方面,它意味着当模型产生看起来合理但实际上有缺陷的结果时,人类专家仍须承担大量区分真伪的工作。Green 自己也在使用前沿模型讨论研究问题时收到过「令人惊讶的新结果」,但他的经验是:「模型擅长产生看起来真实的结果,更擅长产生看起来真实但具有误导性的结果。」
在新标准部署前审查弱点,也要防范新的攻击能力
Anthropic 还披露了更多正在进行中的初步结果——对 13 轮 LEA 轻量级加密算法的实用攻击(可在现代台式机上一小时内完成密钥恢复)、对 6 轮 Serpent-128 的攻击,以及对 Salsa20、Poseidon 和 SHA-1 的较小幅改进。这些结果尚未完成验证,显示了用前沿模型系统审查密码算法的可能性。
Green 对此的判断带着一种务实的乐观。全球正在经历一场从传统公钥密码体系(RSA、椭圆曲线)向后量子密码体系的全面迁移。如果有一个时刻最适合突然出现大规模自动化密码分析能力,「那就是现在」。在最理想的情况下,AI 可以帮助我们在新标准广泛部署之前找到其中的弱点,最终建立对所选方案的真实信心。
Green 同时提醒,审查能力增强也会带来新的攻击风险。传统的对称密码设计包含复杂的非线性结构和多轮变换——Green 用了一个比喻:像农民把拖拉机拖进流沙然后浇上水泥。这些结构让分析者难以找到可利用的规律。但公钥密码学依赖的是少数几个优雅的数学难题,而这些难题被人类审查的程度远低于普遍认知——即使是最古老的 RSA 问题,也没有那么多人类真正投入时间去寻找更好的攻击方法。在他看来,这些尚未充分审查的问题为 AI 辅助研究留下了很大空间。
Anthropic 对 HAWK 的发现遵循了负责任的披露流程:6 月通知 HAWK 设计团队,在成果发布时同步向 NIST 邮件列表公开。与此同时,他们与 ETH Zurich、特拉维夫大学和柏林工业大学的学者合作发布了 CryptanalysisBench——一个打包了多种密码算法的基准,旨在让社区能够持续追踪 LLM 在密码分析上的能力增长。
HAWK 在两年专家审查后,仍被人机协作在约 60 小时内找到了更有效的攻击方法。这个结果说明,AI 有机会扩大现有审查的覆盖范围;它还不能证明模型能够穷尽所有方法或取代专家。接下来需要检验的是,这种能力能否在更多算法上复现,以及人类能否及时验证新发现。